Seu agente de IA propõe o teste A/B. Uma pessoa aprova. O edge publica.
O CRO 360 conecta um agente autenticado ao seu site para inspecionar páginas reais, propor experimentos seguros e criar rascunhos — mas nenhuma mudança chega ao visitante sem revisão e aprovação humana explícita.
- Instalação por SmartCode + GTM, sem registro de DNS
- Mudanças declarativas: JavaScript arbitrário é rejeitado por contrato
- GA4 continua sendo a sua fonte de verdade analítica
O problema
Por que este produto existe
Times de CRO travam entre duas fronteiras: a fila de desenvolvimento e o risco. A ideia do teste nasce rápido, mas colocá-la no ar depende de sprint, deploy e revisão de código — e ferramentas que aceitam JavaScript livre transformam cada experimento em uma superfície de risco no site de produção.
A fila de desenvolvimento mata a hipótese
Entre a ideia e o experimento no ar passam semanas de backlog. Quando o teste sobe, o contexto de negócio que o justificava já mudou.
IA solta no site de produção é risco, não velocidade
Dar a um agente permissão de escrever JavaScript no seu site resolve a velocidade e cria um problema maior. Sem contrato e sem aprovação humana, ninguém assina embaixo do que foi publicado.
Ninguém sabe quem aprovou o quê
Experimento publicado sem trilha de auditoria vira discussão. Falta registro de quem revisou, quem aprovou, quando publicou e o que exatamente mudou na página.
Revisar no escuro
Aprovar uma variante lendo um JSON de configuração não é revisão. Sem ver a página real com a mudança aplicada, a aprovação é um ato de fé.
Para quem e
Quem tira proveito disso
O CRO 360 foi desenhado para quem já tem tráfego, já mede em GA4 e precisa aumentar a cadência de experimentos sem abrir mão de governança.
Times de CRO e growth
Que querem sair de 2 para 10 experimentos por mês sem depender de uma janela de deploy para cada hipótese.
Analistas e agências de performance
Que operam vários clientes e precisam de isolamento real por tenant, papéis distintos e trilha de auditoria por conta.
Times de produto com IA na operação
Que já usam Claude, ChatGPT ou agentes próprios e querem dar a eles uma capacidade de site governada em vez de acesso amplo.
Quem responde por risco e compliance
Segurança, jurídico e privacidade que precisam saber exatamente o que pode ser alterado, por quem, e o que é armazenado sobre o visitante.
Não é para quem procura uma ferramenta de relatório de performance: o CRO 360 não armazena pageviews, conversões nem receita. A leitura de resultados continua no GA4 do seu tenant.
Como funciona
Do primeiro acesso ao que roda em producao
Onze passos obrigatórios, na ordem. O agente entra no começo do fluxo e nunca alcança a publicação.
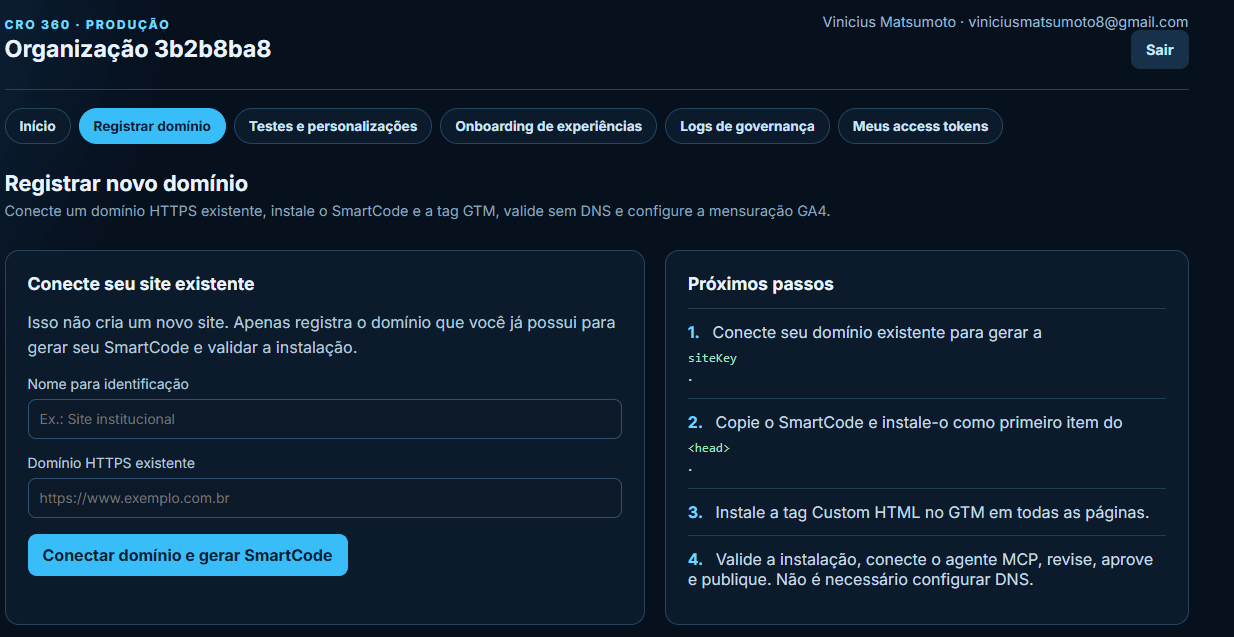
1. Conecte o domínio
Você registra uma origem HTTPS existente no console. Cada site recebe sua própria siteKey pública e um ambiente de produção isolado.
2. Instale o SmartCode e valide
O console gera o SmartCode e a tag Custom HTML do GTM. A validação lê o HTML público e cruza SmartCode, container GTM e marcador operacional — sem registro DNS.
3. Libere o endpoint MCP
Só depois do domínio verificado o MCP é criado. Existe no máximo um cliente MCP ativo por site, garantido por advisory lock e índice parcial no banco.
4. O agente propõe
Um agente autenticado inspeciona páginas da origem cadastrada, valida o rascunho sem escrever nada e cria a especificação no contrato canônico ExperimentSpec v1.
5. Preview ao vivo por variante
Ao enviar para revisão, o sistema publica um bundle assinado em chave KV separada e gera um link por variante. O revisor abre a página real com a mudança aplicada, com badge visual e sem disparar eventos de exposição.
6. Revisão, aprovação e publicação humanas
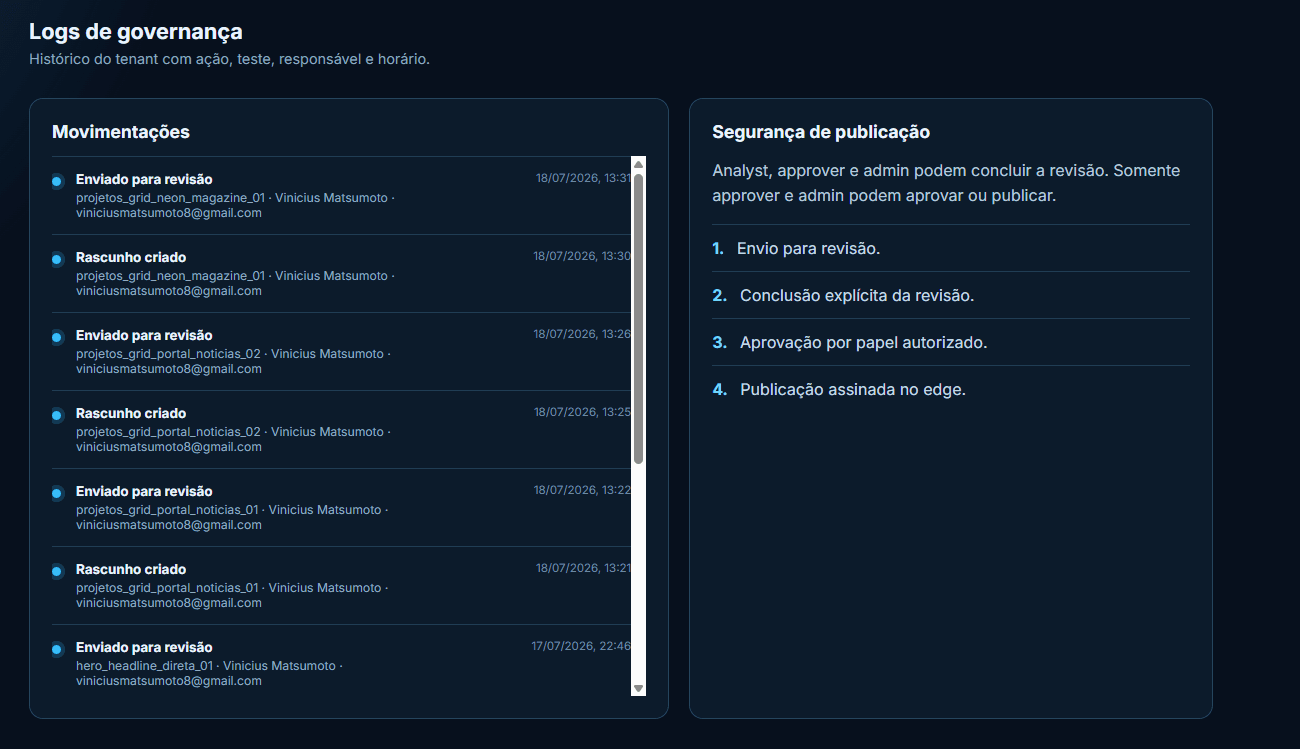
O ciclo é explícito: enviado para revisão → revisão concluída → aprovado → publicado. Aprovação só é liberada após a revisão concluída, e a publicação gera um bundle assinado no edge.
7. Decisão no edge e mensuração no GA4
O Worker lê apenas bundles publicados e assinados. Atribuição determinística e sticky por identificador first-party; exposições e conversões vão para o dataLayer/GA4 do seu tenant.
Beneficios
O que voce ganha na pratica
Cadência de experimento sem fila de deploy
A proposta nasce do agente e sobe pelo ciclo de aprovação, não pelo pipeline de release do site.
Superfície de risco fechada por contrato
Cinco tipos de mudança declarativa — texto, estilo do allowlist, atributo permitido, classe e insert sanitizado. innerHTML, HTML executável e URLs javascript:/data: são rejeitados.
Revisão com a página real na frente
Link ao vivo por variante mais screenshots automáticos de control e variantes por device, capturados por um job Playwright dedicado.
Controle pós-publicação de verdade
Pausar, reativar e arquivar republicam o bundle no edge — e revertem o status se a republicação falhar. O edge nunca continua servindo uma experiência pausada.
Personalização com o mesmo contrato
UTM, device, novo/recorrente, login, páginas vistas, estágio de funil, status de lead e segmentos — mesmo schema, mesmo ciclo de aprovação, com prioridade, slots e holdout.
Funciona em SPA
O SmartCode reaplica mudanças após navegação SPA e re-render de frameworks, com anti-flicker opcional.
Comece com um tenant CRO 360
Crie sua conta em um checkout seguro. Depois que o pagamento de teste for aprovado, o CRO 360 provisiona seu tenant e libera o acesso administrativo ao console.
O que está incluído
- 1 site com 1 origem HTTPS exata
- Até 2 testes ativos simultaneamente
- Até 5 usuários ativos no tenant
- 30 previews e 10 capturas por mês
- 1 cliente MCP ativo por site
- Console seguro, papéis de acesso e trilha de auditoria
Checkout em ambiente TEST. Use somente dados de teste do Mercado Pago; nenhuma cobrança real será realizada.
Por dentro
Telas reais do produto
Capturas do ambiente em producao — sem mockup e sem dado simulado.
Seguranca e governanca
As regras que o produto nao deixa quebrar
Governança não é uma tela do produto — é a arquitetura. As regras abaixo são invariantes: não existe configuração que as desligue.
O agente não tem poder de publicar
O MCP não possui scope de aprovação ou publicação. Não existe tool capaz de burlar a revisão humana — a limitação é do protocolo exposto, não de uma permissão configurável.
Isolamento multitenant no banco
Toda consulta e escrita é filtrada por organization_id. Nenhum ID enviado no corpo da requisição troca o tenant resolvido pela credencial.
Credencial presa ao escopo
A credencial MCP fica ligada para sempre à organização e ao site registrados. Parâmetros do agente não mudam esse escopo, e o segredo existe apenas como hash — exibido uma única vez, com rotação por admin que invalida o anterior no mesmo instante.
Dados pessoais ficam no navegador
name, email, phone e id recebidos por CRO360.identify() permanecem em sessionStorage e não são enviados à API, Worker, Queue ou banco. Ao edge segue apenas contexto não identificável e estado booleano como is_logged_in.
Nenhum dado analítico armazenado
O CRO 360 não guarda pageviews, conversões, receita nem resultados de visitantes. Apenas configuração, auditoria, identidade administrativa e saúde operacional sanitizada.
RBAC e trilha imutável
viewer, analyst, approver e admin com poderes distintos: só approver e admin aprovam e publicam. Excluir uma experiência remove versões e previews, mas nunca apaga o audit_log.
Assets restritos à sua origem
background-image e src aceitam apenas a própria origem do site ou caminho relativo. Hosts externos são rejeitados com ASSET_HOST_NOT_ALLOWED.
Consentimento respeitado
Consentimento negado impede cookie e localStorage persistente — a decisão usa somente estado de sessão. Geolocalização só existe como segmento coarse e consentido.
Estagio atual
Onde o produto esta hoje
A plataforma roda em produção no GCP com edge na Cloudflare, deploy automatizado por GitHub Actions e OIDC/WIF. O fluxo completo — do rascunho criado por agente ao bundle assinado no edge — foi validado ponta a ponta.
Ja esta no ar
- Console web com domínios, experiências, endpoints MCP e onboarding em cinco etapas
- MCP padrão JSON-RPC 2.0 sobre Streamable HTTP, com resources, schemas inline e exemplos dourados
- Ciclo de vida completo: rascunho, revisão, aprovação, publicação, pausa, reativação e arquivamento
- Preview ao vivo por variante e screenshots automáticos por device (Cloud Run Job com Playwright)
- API multitenant em PostgreSQL com JWT, RBAC e trilha de auditoria
- SmartCode universal com decisão determinística, sticky assignment, prioridade, slots e holdout
- Checkout autosserviço em ambiente TEST com Firebase, Mercado Pago e provisionamento de tenant após pagamento aprovado
Proximos marcos
- OAuth 2.1 e descoberta de protected resource no MCP (hoje: Bearer por domínio, armazenado como hash, com rotação)
- Captura de página inteira no preview (hoje o screenshot cobre o viewport)
- Diff visual, detecção de seletores inexistentes, erros de JS e Web Vitals no preview
- Executor de browser para inspecionar páginas renderizadas só por JavaScript
- Habilitação financeira em produção após piloto controlado e homologação do checkout
- Ambiente de staging provisionado
Quero acompanhar o CRO 360
Deixe seu e-mail para receber as atualizações do produto: novas capacidades, abertura de acesso e casos reais de uso. Sem spam — só o que muda no produto.