Pare de construir integrações. Entregue tools governadas para qualquer cliente MCP.
O cliente conecta suas contas Google uma única vez, recebe endpoints MCP remotos e seguros, e usa tools prontas em Claude Desktop, Claude Code, ChatGPT ou agentes próprios — sem desenvolver, hospedar ou manter integração alguma.
- 28 tools em 4 produtos, com JSON Schema e classificação de risco
- PAT ou OAuth 2.1 com registro dinâmico de cliente
- O token da sua conta Google nunca chega ao LLM
O problema
Por que este produto existe
Todo time que quer colocar um agente de IA para trabalhar com dados de marketing esbarra no mesmo trabalho invisível: a integração. E quando ela finalmente funciona, aparece a pergunta que ninguém quer responder — o que exatamente esse agente pode fazer com a nossa conta de anúncios?
Integração é custo recorrente, não projeto
Cada fonte — GA4, Search Console, GTM, Ads — tem seu próprio OAuth, seus limites, seu formato. Alguém precisa construir, hospedar, monitorar e consertar quando a API muda.
Credencial no lugar errado
A saída rápida é colar um token no ambiente do agente. A partir daí o segredo circula em prompt, log e histórico de conversa — e você perdeu o controle de onde ele está.
Acesso é tudo ou nada
Sem uma camada de política, o agente que lê um relatório é o mesmo que pode alterar orçamento. Não existe meio-termo entre bloquear a IA e confiar cegamente nela.
Nenhuma resposta para o auditor
Quando perguntam quais chamadas o agente fez, com quais argumentos, em qual conta e sob qual custo, a resposta honesta costuma ser: não sei.
Para quem e
Quem tira proveito disso
É para quem já decidiu usar IA sobre dados de marketing e agora precisa fazer isso de um jeito que sobreviva a uma auditoria.
Times de analytics e mídia
Que querem consultar GA4, Search Console, GTM e Ads em linguagem natural sem exportar planilha nem escrever um script para cada pergunta.
Agências com muitas contas
Que precisam isolar cliente por cliente, com política e limite por instância — e provar esse isolamento quando perguntado.
Quem constrói agentes
Que prefere consumir endpoints MCP prontos e governados a manter um conector Google próprio para sempre.
Segurança e governança de dados
Que exige saber onde os tokens vivem, quem executou o quê e quais operações exigem aprovação humana.
Não é uma ferramenta de BI nem um dashboard. É a camada de acesso governado entre os seus agentes de IA e as suas contas de marketing.
Como funciona
Do primeiro acesso ao que roda em producao
Do cadastro ao primeiro tools/call, com duas autenticações que nunca se misturam.
1. Cadastro e organização
Você cria a conta com verificação de e-mail, monta a organização e convida o time com os papéis adequados.
2. Conecte as contas Google
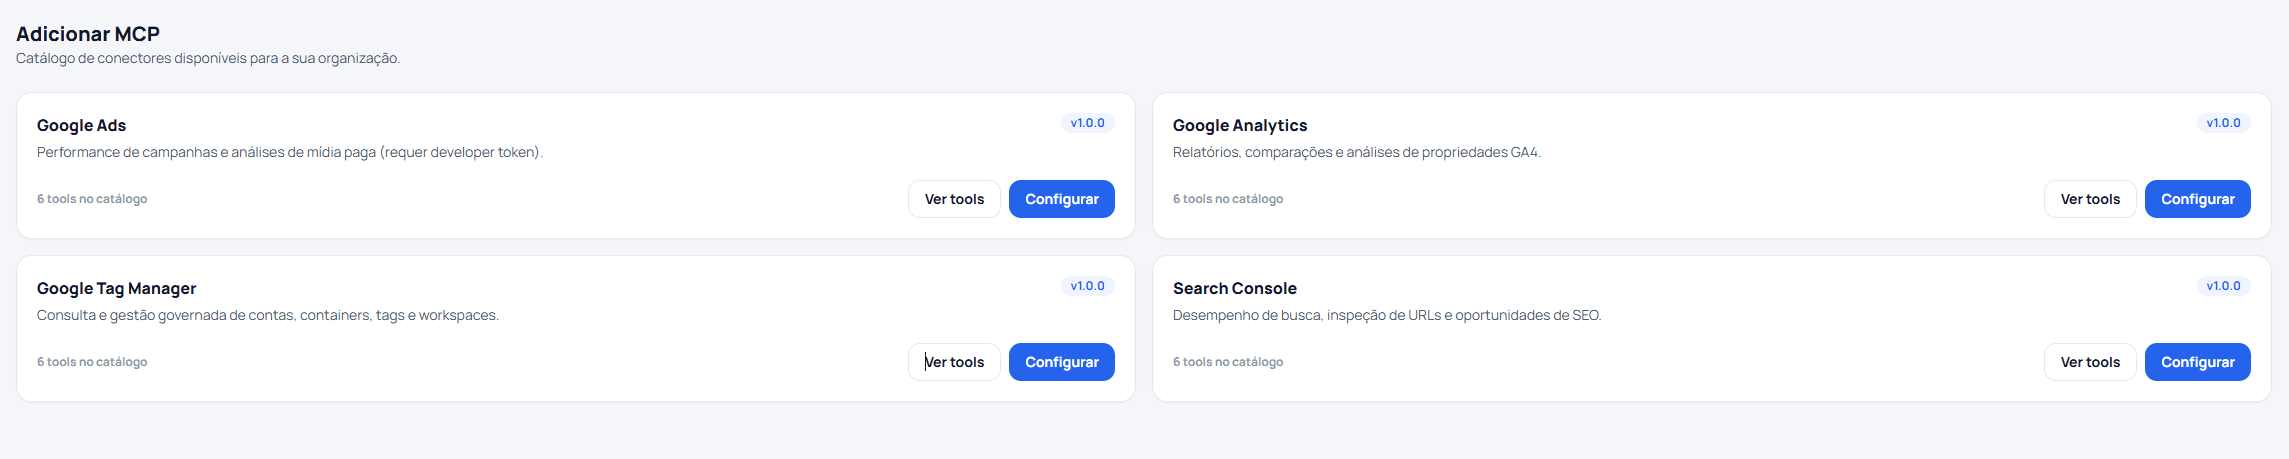
Onboarding de três etapas para GA4, Search Console, GTM e Google Ads. Os tokens OAuth vão direto para o Secret Manager, com refresh automático — um segredo por conexão.
3. Defina a política da instância
Você escolhe quais recursos ficam disponíveis (propriedades, sites, containers, contas), o período máximo consultável, o limite de linhas e o teto de orçamento.
4. Gere a credencial do cliente
PAT (dlp_…) para Claude Code e automações, ou OAuth 2.1 com registro dinâmico — o Claude Desktop descobre os metadados no 401, se registra sozinho, e o consentimento acontece na página de autorização do painel, com PKCE S256 e refresh rotativo.
5. Aponte o cliente MCP para o endpoint
O agente chama tools/list e recebe o catálogo permitido com JSON Schema de entrada. Nada de adivinhar formato de argumento.
6. Execute com aprovação quando necessário
Tools de maior risco criam uma solicitação com fingerprint dos argumentos. Aprovada no painel, aquela chamada específica executa uma única vez.
7. Acompanhe no painel
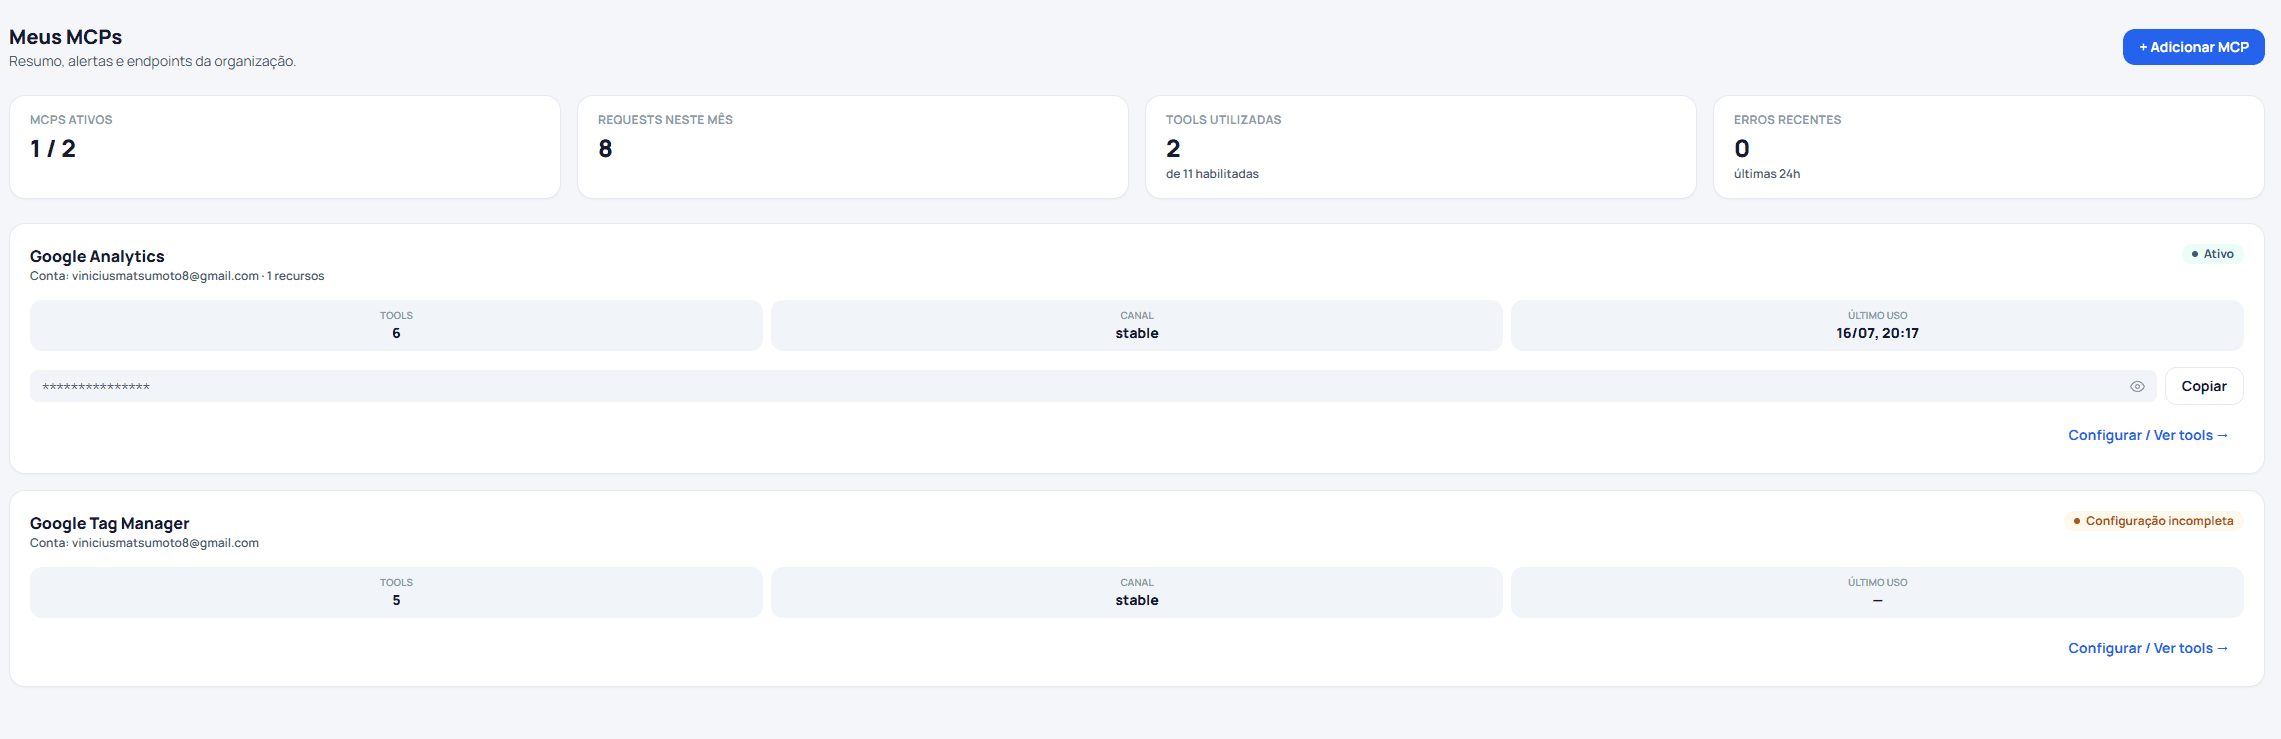
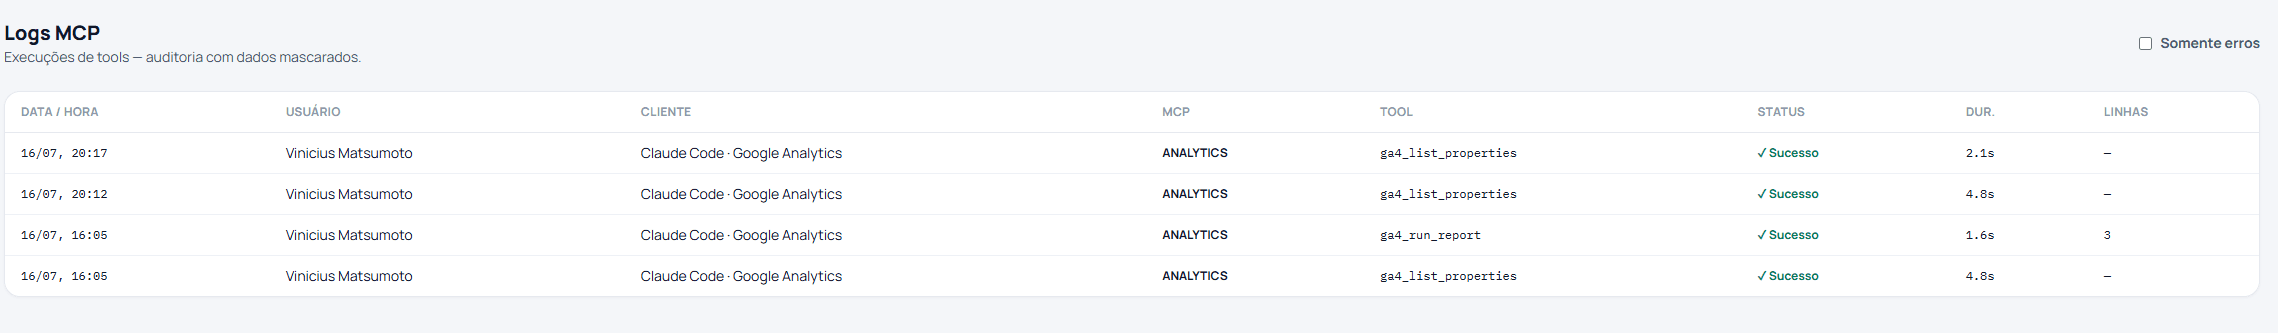
Toda execução gera registro com argumentos mascarados e incrementa os contadores de uso, visíveis nas telas de logs, uso e saúde.
Beneficios
O que voce ganha na pratica
Integração zero
Você não desenvolve, não hospeda e não mantém conector. Conecta a conta uma vez e o endpoint fica de pé.
O segredo nunca toca o LLM
O token da conta Google vive no Secret Manager e é usado server-side. O agente carrega apenas a credencial da plataforma, revogável a qualquer momento.
Catálogo versionado e classificado por risco
28 tools em 4 produtos, cada uma com schema de entrada e classificação — leitura, análise, escrita, escrita financeira, publicação, destrutiva.
Aprovação humana onde importa
Operações sensíveis param e esperam um humano. O fingerprint dos argumentos garante que o aprovado é exatamente o que executa — e só uma vez.
Funciona com o cliente que você já usa
Claude Desktop, Claude Code, ChatGPT ou agente próprio: qualquer cliente compatível com MCP fala com os mesmos endpoints.
Multitenant com isolamento no banco
Row Level Security no PostgreSQL, com o tenant vindo do token validado — nunca do corpo da requisição.
Assine o Data-Labs MCP
Crie sua conta, confirme seu e-mail e assine pelo Mercado Pago. O acesso às ferramentas é liberado após a confirmação do pagamento.
Consulte os Termos de Uso do Data-Labs MCP e a Política de Privacidade antes de assinar.
O que está incluído
- 50 chamadas MCP por dia, por usuário
- Franquia renovada à meia-noite, no horário de Brasília
- Acesso aos conectores disponíveis no beta
- Uso e saldo diário visíveis no painel
- Cancelamento da renovação pelo painel
Valor inicial para testes do beta, com cobrança mensal recorrente. Confira o preço e os limites vigentes no checkout. A conexão Google pode exigir inclusão como usuário de teste; o Google Ads depende da aprovação do developer token.
Por dentro
Telas reais do produto
Capturas do ambiente em producao — sem mockup e sem dado simulado.
Seguranca e governanca
As regras que o produto nao deixa quebrar
A separação entre quem chama o endpoint e com qual conta a tool executa é a decisão central da arquitetura. Ela é o que impede o segredo do cliente de circular pelo agente.
Duas autenticações independentes
Cliente MCP → plataforma usa PAT ou OAuth 2.1 com PKCE. Plataforma → ferramenta externa usa OAuth Google por conexão. Os dois planos nunca se cruzam.
Tokens externos no Secret Manager
Um segredo por conexão, com refresh automático. O token da sua conta Google nunca é exposto ao modelo, ao prompt ou à resposta.
RLS multitenant real
PostgreSQL 16 com Row Level Security em 11 schemas. O tenant vem do token validado e é aplicado por transação — nunca é lido do corpo da requisição.
Política por instância
Recursos permitidos, período máximo de consulta, limite de linhas e teto de orçamento. O agente não enxerga nem alcança o que está fora da política.
Human-in-the-loop com fingerprint
Tools que exigem confirmação criam uma solicitação identificada pelo hash dos argumentos. A aprovação libera aquela chamada exata, uma única vez.
Rastro completo de execução
Toda chamada grava em observability.tool_executions com argumentos mascarados e incrementa billing.usage_counters. A medição já está ativa.
Nenhum segredo no banco
O banco guarda apenas referências ao Secret Manager. Service accounts operam com privilégio mínimo, separadas por função.
Estagio atual
Onde o produto esta hoje
A plataforma está no ar no GCP com deploy contínuo por Cloud Build. O acesso ainda é controlado enquanto a verificação do OAuth consent screen na Google está em andamento — hoje o app opera em modo Testing, com limite de 100 usuários de teste.
Ja esta no ar
- Onboarding de três etapas para GA4, Search Console, GTM e Google Ads
- Gateway MCP com 28 tools, autenticação por PAT e OAuth 2.1 com registro dinâmico
- Aprovações human-in-the-loop com fingerprint de argumentos
- Telas de logs, uso, saúde e changelog
- Equipe, convites e verificação de e-mail no cadastro
- Banco multitenant com RLS em 11 schemas e migrations versionadas
Proximos marcos
- Verificação do OAuth consent screen na Google, para abrir o acesso além dos usuários de teste
- Developer token do Google Ads em produção
- Domínio próprio
- Central de ajuda e permissões por grupo
- Export agendado para BigQuery e métodos adicionais de autenticação de conexões
Quero acompanhar o Data-Labs MCP
Deixe seu e-mail para receber as atualizações do produto — novas tools, abertura de acesso e novidades da integração. Sem spam — só o que muda no produto.